sT_it / sT_dev
Headscale HA
Toegang die je
kunt uitleggen.
Een eigen VPN-omgeving. Gescheiden netwerken. Overzichtelijk beheer. Van een technische toegangsregel naar zichtbaar systeemgedrag.
Ontdek het toegangsmodel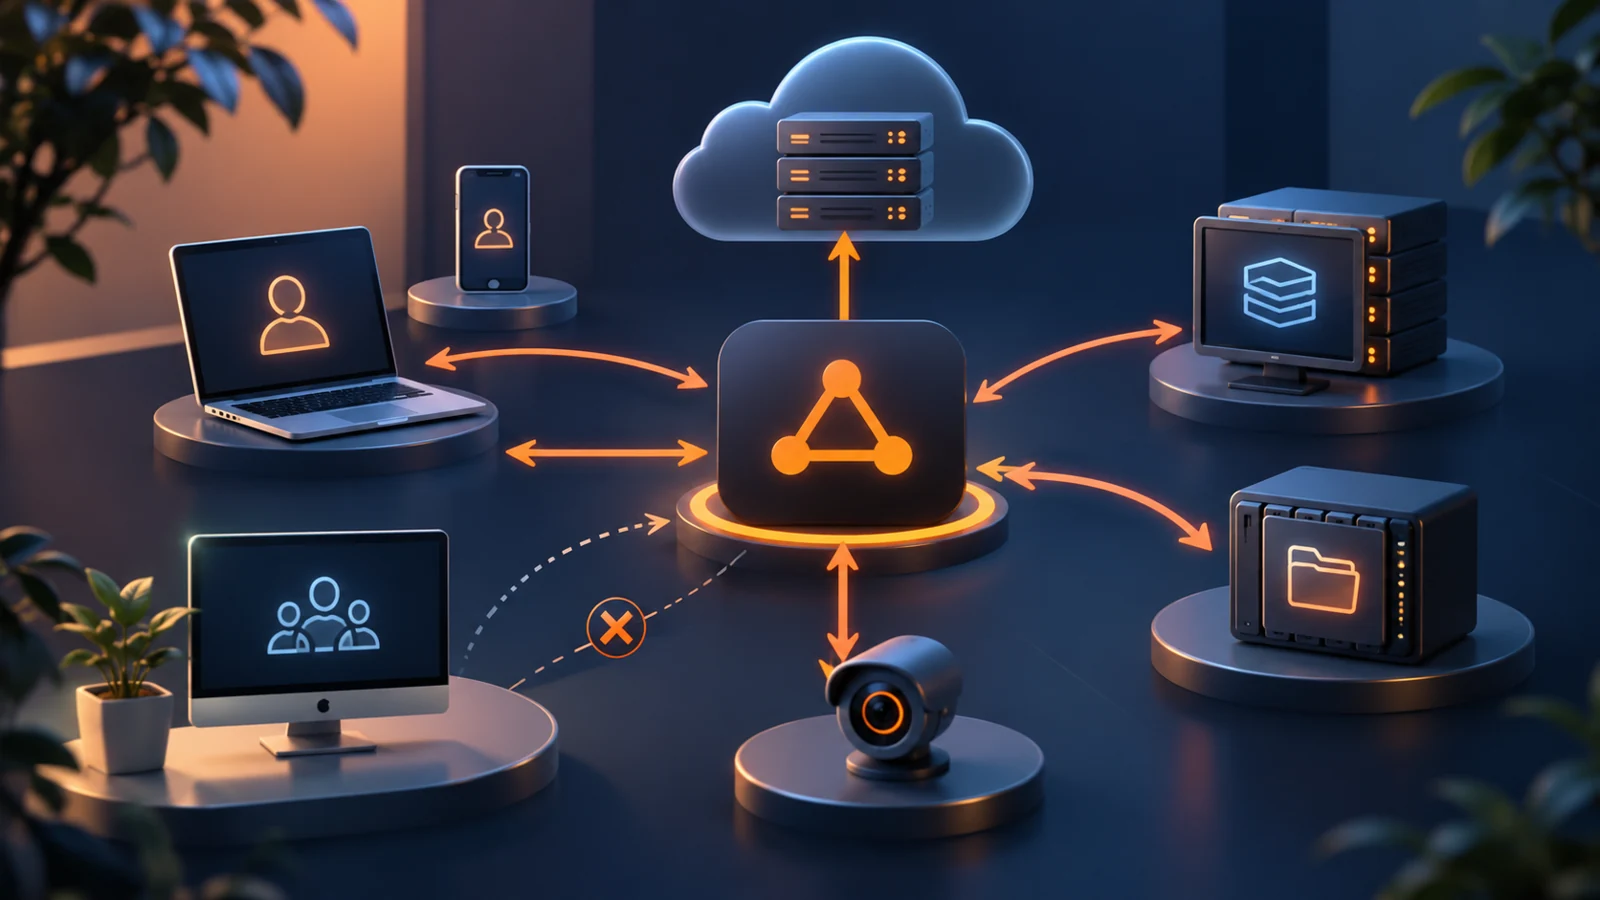
01 / INTERACTIEVE VERKENNING
Wie mag wat bereiken?
Kies een scenario of selecteer zelf een apparaat. Zie direct wat het model toestaat, wat is afgeschermd en welke verbinding is gepauzeerd.
Demo actief · elke 3 seconden een ander scenario
Zelf verkennen? De demo pauzeert bij bediening en hervat 15 seconden na je laatste klik.
Alle namen, netwerken en apparaten zijn fictief. IP-adressen, accounts, sleutels en installatiecommando’s zijn niet opgenomen.
Systeem in beeld: Regels en verbindingen scheiden

Headscale verzorgt de coordinatie. De verbindingen tussen clients en diensten zijn een andere laag. Dit schema toont het principe, niet een klantnetwerk.
Open het schema op groot formaat ↗02 / SYSTEEMARCHITECTUUR
Niet alles verbinden.
Het juiste verbinden.
De toepassing maakt toegangsregels begrijpelijk en beheersbaar. De demonstratie laat het model zien, niet een actieve klantomgeving.
Bewuste scheiding
Een domein verbindt zijn leden intern. Een cluster houdt apparaten standaard gescheiden. Tussen omgevingen zijn expliciete regels nodig.
Herhaalbare locaties
Een afzonderlijke gateway en een eigen virtuele adresruimte per locatie maken dezelfde lokale netwerkindeling op meerdere locaties bruikbaar.
Beheer met feedback
De beschreven app combineert een setupwizard, toegangsregels, routebeheer, configuratiehistorie en controles in een Home Assistant-interface.
03 / CONTROLEERBAAR GEDRAG
Regels zichtbaar toetsen.
Deze controle leest uitsluitend het meegeleverde demomodel. Er worden geen apparaten benaderd en geen netwerk- of beveiligingstests uitgevoerd.
Wat is in de echte toepassing ontwikkeld?
Integratie van Headscale, een relay, subnetroutering en beheerfuncties in Home Assistant. De projectdocumentatie beschrijft onder andere expliciete verbindingsregels, routegoedkeuring, gegenereerde firewallregels, configuratiehistorie en controles tijdens de installatie.
Headscale, Tailscale, Headplane en Home Assistant zijn bestaande technologieën. Het studioTijn-project richt zich op hun integratie, de beheerinterface en het toegangsmodel.
Wat is bewust niet openbaar gemaakt?
Geen echte personen of organisaties, IP- of DNS-adressen, gebruikersaccounts, tokens, certificaten, VPN-sleutels of verbindingscommando’s. Het getoonde voorbeeld bevat vier fictieve omgevingen. De democode heeft geen koppeling met de werkelijke installatie.
Wat bewijst deze demo wel en niet?
De interactieve presentatie maakt de aangeleverde toegangsrelaties inzichtelijk. Toegestaan betekent: toegestaan in dit voorbeeldmodel. De modelcontroles zijn geen onafhankelijke security-audit, certificering of garantie over een operationele VPN-omgeving.
HARDWARE MEETS SOFTWARE